SSD 為什麼不能用傳統 HDD 的方式處理?企業 SSD / NVMe 資料銷毀完整指南
說明 NAND Flash、wear leveling、over-provisioning 與 NVMe Sanitize 如何影響 SSD 資料銷毀,並整理抹除、加密抹除、實體破壞與驗證原則。
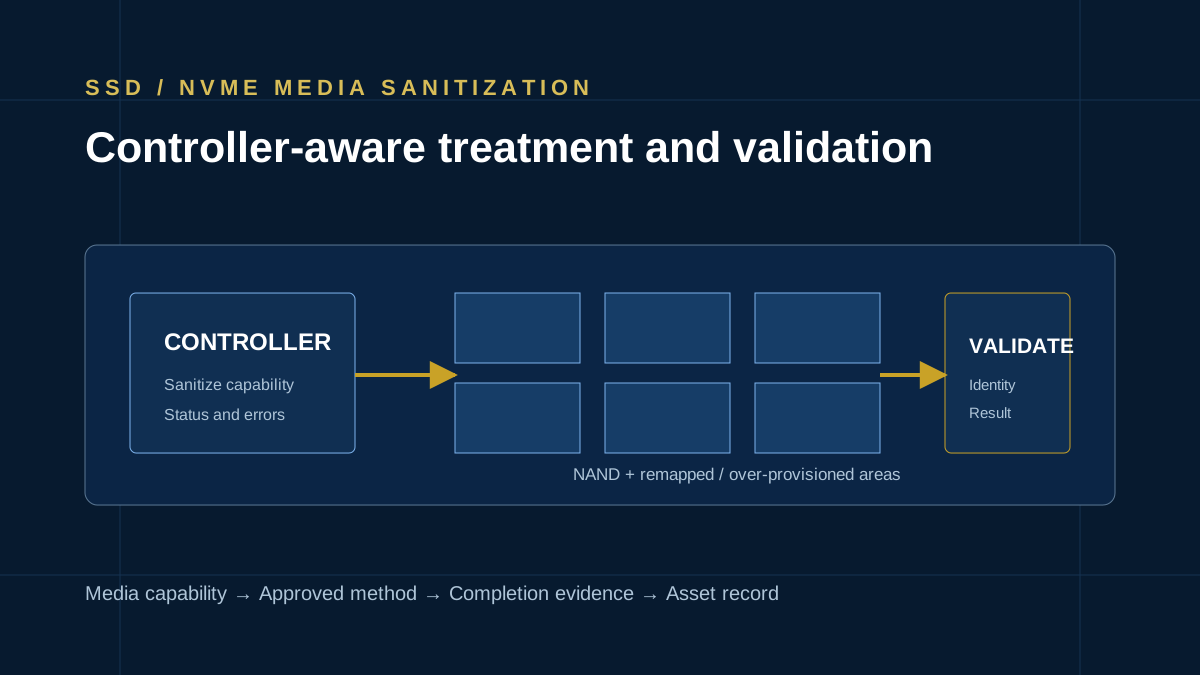
HDD 與 SSD 都可以儲存企業資料,但兩者的內部工作方式完全不同。HDD 以磁性盤片和讀寫頭記錄資料;SSD 與 NVMe 裝置則透過控制器管理 NAND Flash。這項差異會直接改變資料清除方式、可驗證範圍與失敗風險。
企業若把「對 HDD 做覆寫」的思路原封不動套用到 SSD,容易得到一個看似成功、實際證據不足的結果。SSD 資料銷毀的核心不是覆寫幾次,而是選擇裝置真正支援、能涵蓋目標資料範圍、完成狀態可被驗證的方法。
快速答案
- SSD 使用 NAND Flash,HDD 消磁對它無效。
- wear leveling 會讓控制器把寫入分散至不同實體區塊;主機指定的同一邏輯位址不一定落在原來的 NAND 位置。
- over-provisioning、壞區與重映射區域通常不直接暴露給作業系統,單純檔案刪除或一般覆寫不等於涵蓋所有實體空間。
- 優先評估裝置支援的 Secure Erase、NVMe Sanitize、Block Erase 或 Cryptographic Erase,並檢查完成狀態。
- 無法正常回應、方法不適用或屬高敏感資料時,應評估實體破壞及後續不可回復處理。
為什麼邏輯位址不等於實體 NAND 位置?
SSD 控制器透過 Flash Translation Layer,把作業系統看到的 logical block address 對應到 NAND 的實體頁與區塊。為了延長壽命,wear leveling 會分散寫入;garbage collection 會搬移有效資料;壞區重映射則把不可靠區塊替換掉。裝置也可能保留 over-provisioned capacity,供效能、耐用度與備援使用。
因此,一般主機程式即使成功覆寫所有「可見」邏輯位址,也不一定能直接證明舊資料未留在已重映射或控制器保留的位置。這不是說所有軟體抹除都無效,而是方法必須理解並運用裝置本身的能力,而不是只靠檔案系統層級操作。
SSD / NVMe 常見處理方法
| 方法 | 適用前提 | 優點 | 需要確認的限制 |
|---|---|---|---|
| ATA Secure Erase / Sanitize | 裝置明確支援且可正常回應 | 由控制器執行媒體層級作業 | 指令支援、鎖定狀態、完成與錯誤結果 |
| NVMe Sanitize | NVMe 控制器宣告支援相應 action | 可涵蓋使用者資料、快取與控制器管理範圍 | Sanitize 是背景作業;命令完成不等於清除完成,需讀取 status |
| Cryptographic Erase | 資料自始以合適強度加密,且金鑰可完整清除 | 速度快,可能保留設備再利用價值 | 加密與金鑰生命週期若無法證明,不應視為當然有效 |
| Physical Destruction | 失效、高風險或不再利用 | 不依賴裝置韌體成功執行 | 必須處理實際 NAND 元件;僅破壞外殼或介面不足以概括所有情境 |
NVMe Sanitize 為何需要讀取狀態?
NVMe 規格定義 Block Erase、Crypto Erase 與 Overwrite 等 sanitize action,實際支援項目由控制器能力決定。Sanitize 通常在背景執行;主機送出指令並收到命令完成,不表示整個媒體處理已經結束。作業流程應持續讀取 Sanitize Status Log,確認進度、成功狀態或 failure mode,並把結果與設備序號連結。
同一批 NVMe 可能有不同韌體、容量與 controller capability。企業不應只用型號名稱推測支援能力,也不應在未確認 device state 的情況下承諾單一處理方式適用所有裝置。
Cryptographic Erase 的四個前提
加密抹除是透過移除或替換關鍵金鑰,使既有 ciphertext 無法被合理解密。要把它納入企業核准方法,至少應確認:
- 敏感資料在寫入媒體前即受到適當加密;
- 加密演算法、金鑰長度與亂數來源符合組織要求;
- 沒有未納入處理的 key copy、wrapped key 或外部管理金鑰;
- 金鑰清除結果及裝置回應可以驗證並保存。
若設備來源、加密啟用時間或金鑰管理狀態不明,Cryptographic Erase 不應被當作不需風險判斷的捷徑。
實體破壞要處理「資料元件」,不是只讓設備不能用
SSD 外殼、PCB、控制器與 NAND package 是不同元件。折彎介面、敲破外殼或讓 SSD 無法被主機辨識,只能證明一般操作受阻,不能自動代表資料在既定風險下不可還原。實體破壞方案應定義資料元件識別、處理方式、產出粒徑或不可回復條件,以及後續材料流向。
企業驗證清單
- 記錄品牌、型號、序號、介面與容量;
- 讀取裝置宣告的 sanitize capability,而非假設支援;
- 保存工具、版本、指令類型、開始時間、完成狀態與錯誤;
- 對無法辨識或失敗設備建立 exception path;
- 由另一角色完成 validation,判斷結果是否符合資料分級與政策;
- 將處理結果納入 Chain of Custody、序號清冊與 Certificate of Destruction。
相關服務
參考資料
- NIST SP 800-88 Rev.2 — Guidelines for Media Sanitization
- NVM Express Base Specification 2.0e — Sanitize Operation Considerations
- NVM Express — Securely erasing data on an NVMe SSD
本文為一般技術與風險管理資訊,不保證特定裝置支援某項指令。實際作業應依原廠文件、裝置回應、資料敏感度與客戶政策確認。
常見問題
SSD 可以用消磁方式銷毀資料嗎?
不可以。SSD 與 NVMe 使用 NAND Flash,不是磁性媒體;HDD 消磁程序不能作為 SSD 的有效資料清除方法。
對 SSD 做多次覆寫是否更安全?
未必。主機覆寫受到 wear leveling、壞區重映射與 over-provisioning 影響,重複次數不代表所有實體位置都被處理,且可能增加不必要的寫入耗損。
Cryptographic Erase 什麼時候才可信?
需要確認資料從開始就以足夠強度加密、金鑰管理範圍清楚、所有相關金鑰可被可靠清除,且執行結果能被驗證與記錄。
與 KYI 規劃下一步
企業 IT 資產退役或資料銷毀需求,歡迎與 KYI 聯繫。
聯絡 KYI →